Первый новостной портал России Последние новости в России и мире за 24 часа
»
Создатели Zcash предложили защитить свопы ZEC от квантовых компьютеров
Zcash создан для обеспечения конфиденциальности криптоплатежей. Но в будущем квантовый компьютер теоретически может использовать уязвимость в NEAR Intents — сервисе кросс-чейн-обмена — для связывания приватных транзакций юзера ZEC с его кошельком, что ставит под угрозу конфиденциальность.
Команда Zakura, занимающаяся разработкой новой версии программного обеспечения для спец сети Zcash, предложила решение. В новом инженерном посте они предложили предоставлять каждому обмену ZEC через NEAR Intents уникальный ключ просмотра. Это закроет лазейку, которую возможный квантовый компьютер мог бы использовать для сбора истории платежей пользователя.
NEAR Intents дает пользователям вероятность обменивать токены между различными блокчейнами. Когда кто-то обменивает приватный ZEC на USDC через данный сервис, он публикует один из приватных адресов Zcash в публичном блокчейне NEAR, чтобы знать, куда возвратить неиспользованный ZEC. Этот адрес появляется сразу после поступления депозита и остается там, даже если обмен завершен и возврат не нужен.
На современных компах такие адреса не раскрывают информацию. Каждый адрес Zcash включает открытый ключ, созданный на базе ключа просмотра кошелька — секрета, который кошелек использует для отслеживания входящих платежей, с помощью однобокой математики эллиптических кривых, аналогичной той, что защищает кошельки биткоина и Ethereum.
Обычные компьютеры не могут выполнить эти вычисления в оборотном порядке. Однако достаточно мощный квантовый компьютер с алгоритмом Шора, опубликованным в 1994 году для данной цели, теоретически может восстановить ключ по адресу.
Это реальная угроза для биткоинов эпохи Сатоши, открытые ключи которых уже находятся в блокчейне и доступны для копирования. На прошлой неделе Гугл заявила, что ее квантовый чип Willow создал почти идеальные версии одного из компонентов, необходимых для такой спецатаки. Это шаг к созданию машины, достаточно мощной, чтобы ее можно было протестировать.
Квантовые компьютеры, способные на это, возможно, появятся еще через несколько лет, и точные сроки никто не называет. Но разработчики по всей отрасли спешат решить эту делему.
Один ключ для каждого обмена
Архитектура Zcash создает свои собственные проблемы. Zcash Wallet может генерировать огромное количество адресов, которые выглядят несвязанными, но обычно у них один ключ просмотра.
Злоумышленник, взломавший этот ключ по одному размещенному адресу, сможет связать все платежи, когда-либо полученные аккаунтом, и узнать суммы и прикрепленные к ним личные заметки.
Для расходования средств требуется отдельный ключ, потому сами средства останутся в безопасности. Исправление Zakura выдает каждому свопу уникальный ключ просмотра, а ключ расходования остается в основной учетной записи юзера. Злоумышленник, который когда-либо взломает адрес возврата в NEAR, увидит только платежи, связанный с этим определенным свопом.
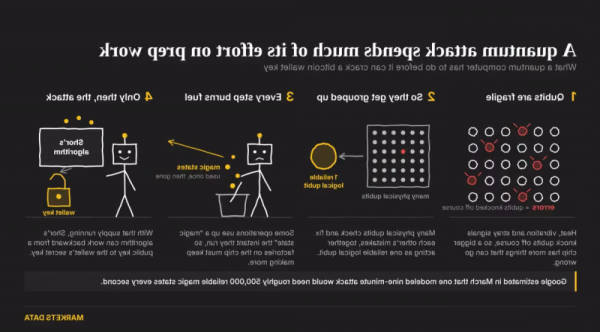
Как один ключ на своп обеспечивает конфиденциальность платежей Zcash. Источник: Shaurya Malwa.
У дизайна есть и практическая неувязка.
Кошелек, совершивший сотни свопов, в итоге будет иметь сотни ключей, и восстановление из резервной копии востребует сканирования всего блокчейна Zcash с каждым из них.
Ответ Zakura — база данных, которую кошелек может секретно запрашивать с помощью метода поиска приватной информации. Кошелек задает вопрос о том, куда поступили возмещения, а база данных отвечает, не зная, какие адреса запрашивал кошелек.
Квантового компа, способного восстанавливать такие ключи, пока не продемонстрировано. Zakura утверждает, что кошельки, основанные на ее библиотеках с открытым начальным кодом, включая Vizor, смогут добавить эту функцию в ближайшие недели, а аппаратные кошельки — после обновления прошивки.
Это позволит юзерам получить исправление раньше январского целевого срока, установленного разработчиками Zcash для квантово-устойчивых платежей.